 搬瓦工教程
V2Ray 可以通过 Nginx 将 WebSocket 连接接入 HTTPS 网站。访客打开域名时看到普通网页,客户端则通过约定的路径连接服务器。本文介绍 VMess + WebSocket + TLS 的搭建方法,包括 VPS、域名、SSL 证书、服务端配置和 Windows 客户端设置。基础用法可参考本站的 V2Ray 教程,客户端可从软件下载页面获取。
一、网络代理为何需要流量伪装
部分代理协议具有容易识别的连接特征,可能受到网络检测或干扰。V2Ray流量伪装通过 HTTPS 端口传输 WebSocket 数据,减少部分协议特征的暴露。
在本文的方案中,Nginx 处理网站访问和 WebSocket 请求,再将指定路径上的连接转发给本机 V2Ray。TLS 用于加密传输内容,但域名、连接时间和流量形态等信息仍可能被观察到。
因此,V2Ray防封锁不能只依靠伪装路径。科学上网伪装可以减少部分特征,但无法保证服务器长期不受网络干扰。
二、V2Ray 流量伪装部署准备工作
部署前需要准备一台 VPS 和一个独立域名。本文以 Debian、Ubuntu 系统为例,使用 Nginx 和 V2Ray 完成配置,SSL 证书在安装 HTTPS 网站时申请。
1. 准备海外 VPS 服务器
VPS 需要具备软件安装和防火墙管理权限,并允许公网访问 80、443 端口。80 端口用于网站跳转及证书验证,443 端口用于 HTTPS 连接。V2Ray 后端端口只监听本机,不需要向公网开放。
线路质量也会影响连接。HTTPS伪装翻墙主要用于隐藏部分代理流量特征,无法解决服务器 IP 无法访问、线路拥堵或丢包等问题。
本站有搬瓦工的相关教程,购买前可参考搬瓦工 VPS 在售方案。如果需要频繁创建和删除测试服务器,也可以考虑按用量计费的 Vultr,开通步骤见Vultr 购买教程。
2. 注册独立域名
域名用于访问网站,也是客户端连接 V2Ray 时填写的服务器地址。域名后缀没有特殊要求,只要能够管理 DNS 记录,并为域名申请有效的 SSL 证书即可。
3. 准备 SSL 证书
客户端通过 TLS 与 Nginx 建立加密连接,需要为网站域名配置可信的 SSL 证书。本文使用 Let’s Encrypt 免费证书,申请时需要完成域名验证。
如果已经使用V2Ray 带伪装一键脚本完成网站、证书和服务端安装,就无需重复操作。使用安装脚本的读者,修改配置前应确认脚本所使用的配置文件路径。
三、V2Ray 流量伪装服务端配置
以下服务器命令以 root 账户登录 VPS 为例,按照域名解析、HTTPS 网站、V2Ray 安装、Nginx 转发的顺序操作。示例使用 proxy.example.com 作为域名、/awesomepath 作为 WebSocket 路径、12345 作为 V2Ray 本地端口。
1. 设置域名 DNS 解析
进入域名管理后台,为 proxy.example.com 添加 A 记录,记录值填写 VPS 的公网 IPv4 地址。等待解析生效后,再安装网站和申请证书。
本文先连接源站,不使用 CDN。CDN 有机会隐藏源站 IP,但也可能增加延迟,且需要确认服务商是否支持 WebSocket。使用搬瓦工 CN2 GIA等线路时,先完成源站配置,更容易排查故障。
如果以后接入 CDN,证书申请方式也要与解析设置对应。Let’s Encrypt 支持 HTTP-01 和 DNS-01 验证:前者需要域名的 HTTP 验证请求能够到达服务器,后者可以通过 DNS TXT 记录完成验证。本文采用 HTTP-01,须确保公网能够访问服务器的 80 端口。
2. 安装 Nginx 并配置 HTTPS 网站
Nginx 用于提供网站页面和处理 HTTPS 请求。以下命令适用于 Debian、Ubuntu。安装前请确认没有其他程序占用 80 和 443 端口。如果 VPS 启用了系统防火墙或云平台安全组,需要允许 TCP 80 和 443 端口访问。V2Ray 使用的本地端口 12345 不需要对公网开放。
apt update
apt install -y nginx certbot curl nano unzip
mkdir -p /var/www/v2ray-site
printf 'Welcome to the website\n' > /var/www/v2ray-site/index.html
使用以下命令创建 Nginx 站点配置文件:
nano /etc/nginx/conf.d/v2ray-site.conf将以下内容写入文件,让网站先通过 HTTP 访问:
server {
    listen 80;
    server_name proxy.example.com;
    root /var/www/v2ray-site;

    location / {
        try_files $uri $uri/ =404;
    }
}
输入配置后,按 Ctrl + O 保存,按回车确认文件名,再按 Ctrl + X 退出编辑器。随后检查 Nginx 配置并启动服务:
nginx -t
systemctl enable --now nginx
systemctl reload nginx
浏览器访问 http://proxy.example.com,确认能够打开前面创建的页面,再申请 Let’s Encrypt 证书:
certbot certonly --webroot -w /var/www/v2ray-site -d proxy.example.com证书申请成功后,再用 nano /etc/nginx/conf.d/v2ray-site.conf 打开站点配置,替换成以下内容。证书文件路径中的域名也需要与你申请的域名一致:
server {
    listen 80;
    server_name proxy.example.com;
    root /var/www/v2ray-site;

    location ^~ /.well-known/acme-challenge/ {
        root /var/www/v2ray-site;
    }

    location / {
        return 301 https://$host$request_uri;
    }
}

server {
    listen 443 ssl;
    server_name proxy.example.com;

    ssl_certificate /etc/letsencrypt/live/proxy.example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/proxy.example.com/privkey.pem;
    ssl_protocols TLSv1.2 TLSv1.3;

    root /var/www/v2ray-site;
    index index.html;

    location / {
        try_files $uri $uri/ =404;
    }
}
执行以下命令加载配置:
nginx -t
systemctl reload nginx
浏览器访问 https://proxy.example.com,确认网站可以打开且 SSL 证书正常。前面创建的欢迎页仅用于测试,正式使用前建议替换为正常的网站页面,搭建方法可参考:V2Ray 伪装搭建网站教程。
3. 安装 V2Ray 并设置本地监听
HTTPS 网站完成后,安装 V2Ray 核心。以下使用 V2Fly 项目的安装脚本。如果服务器已安装 V2Ray,请先确认现有配置文件位置,避免覆盖原有设置。
curl -fsSL https://raw.githubusercontent.com/v2fly/fhs-install-v2ray/master/install-release.sh -o install-release.sh
bash install-release.sh
安装完成后,V2Ray 程序位于 /usr/local/bin/v2ray,配置文件位于 /usr/local/etc/v2ray/config.json。先生成 UUID,再打开配置文件:
cat /proc/sys/kernel/random/uuid
nano /usr/local/etc/v2ray/config.json
将下面的配置写入文件,并把示例 UUID 替换成刚才生成的值:
{
  "log": {
    "loglevel": "warning"
  },
  "inbounds": [
    {
      "listen": "127.0.0.1",
      "port": 12345,
      "protocol": "vmess",
      "settings": {
        "clients": [
          {
            "id": "11111111-1111-4111-8111-111111111111",
            "alterId": 0
          }
        ]
      },
      "streamSettings": {
        "network": "ws",
        "security": "none",
        "wsSettings": {
          "path": "/awesomepath"
        }
      }
    }
  ],
  "outbounds": [
    {
      "protocol": "freedom",
      "settings": {}
    }
  ]
}
配置中的 alterId 为 0,对应 VMess AEAD。security 为 none,是因为 TLS 已由 Nginx 处理;V2Ray 仅监听 127.0.0.1,不会通过公网开放未加密的后端端口。
保存后检查 JSON 配置,再启动服务:
/usr/local/bin/v2ray test -c /usr/local/etc/v2ray/config.json
systemctl enable --now v2ray
systemctl status v2ray --no-pager
如需查阅其他系统的安装方式,本站还有 CentOS 下的V2Ray 安装、带伪装安装,以及 Ubuntu 下的基础安装和伪装安装教程。需要自动设置多种协议的网友也可参考:V2Ray 多合一脚本。
4. 设置 Nginx 反向代理 WebSocket
V2Ray 启动后,在 Nginx 中添加 WebSocket 转发规则,将指定路径的请求交给本机 12345 端口。这一步是 Nginx 反向代理 V2Ray 的关键。
使用 nano /etc/nginx/conf.d/v2ray-site.conf 打开站点配置,在监听 443 端口的 server 区块内,保留原来的 location /,再添加:
location = /awesomepath {
    proxy_redirect off;
    proxy_pass http://127.0.0.1:12345;
    proxy_http_version 1.1;
    proxy_set_header Upgrade $http_upgrade;
    proxy_set_header Connection "upgrade";
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_read_timeout 3600s;
}
保存后检查配置并重新加载:
nginx -t
systemctl reload nginx
至此,网站和代理入口都已配置完成。接下来用客户端验证连接。
四、V2Ray 客户端伪装连接设置
Windows 用户可以使用 v2rayN 配置 VMess 节点,需要填写服务器地址、端口、UUID、WebSocket 路径和 TLS 等参数。V2RayW 也支持这些设置,下面分别介绍两款客户端的配置方法。
1. 使用 v2rayN 添加 VMess 节点
v2rayN 可从本站的V2Ray 客户端下载页面或 v2rayN 官方发布页获取。打开软件后新增 VMess 服务器,填写以下参数:
- 地址:
proxy.example.com。 - 端口:
443。 - 用户 ID(UUID):服务端配置中的 UUID。
- 额外 ID(alterId):
0。 - 传输协议:
ws(WebSocket)。 - 路径(Path):
/awesomepath。 - Host:
proxy.example.com。 - 传输安全:
tls。 - SNI 或服务器名称:
proxy.example.com。 - 证书验证:保持开启;如果有 ALPN 选项,可填写
http/1.1。
保存节点后选择该服务器,开启客户端代理并测试连接。软件界面可能随版本调整,字段名称以所用版本为准。
2. V2RayW 客户端 WebSocket 与 TLS 设置
V2RayW 已停止维护,但仍在使用该客户端的用户可以参考下面的 WebSocket 和 TLS 设置方法。基础操作见:V2RayW 配置教程。
打开“WebSocket”选项卡,在路径栏填写服务端设置的 WebSocket 路径,并在 HTTP 头部填写域名,例如:
{
  "Host": "proxy.example.com"
}
下图中的 /abc 是路径示例。如果服务端设置的是 /awesomepath,客户端也需要填写相同的路径。
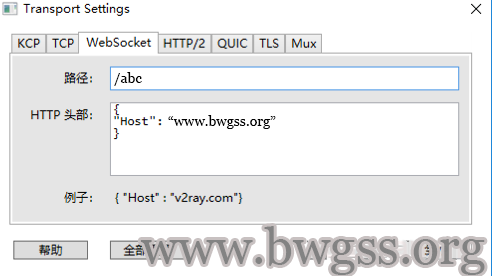
V2RayW WebSocket 传输设置界面
随后切换到“TLS”选项卡,勾选“启用传输层加密 TLS”,在“服务器域名”中填写 SSL 证书对应的域名。“允许不安全的加密方式”和“允许不安全连接”均保持未勾选状态。
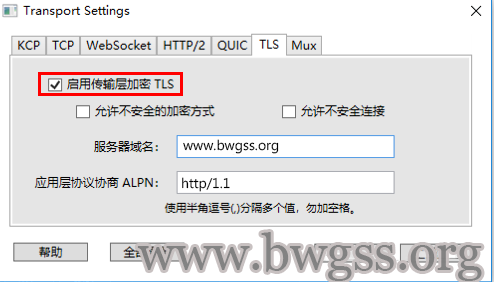
V2RayW TLS 加密设置界面
完成设置后保存节点并测试连接。如果出现证书验证错误,应检查服务器域名、SSL 证书有效期和 SNI 设置,不要通过开启“允许不安全连接”绕过证书验证。
五、连接检查与日常维护
完成 V2Ray 客户端配置后,选择节点并通过代理访问网页,确认能否正常连接。如果无法访问,可以按照下面的方法逐项排查。
- 网站无法打开:检查 DNS 解析、80 和 443 端口、Nginx 状态及 SSL 证书。
- 网站正常但代理无法连接:核对 UUID、WebSocket 路径、Host、TLS 和 SNI。
- 出现 502 错误:检查 V2Ray 是否运行,以及 Nginx 转发端口是否与 V2Ray 监听端口一致。
- 连接中断:检查服务器线路、服务日志和 WebSocket 超时设置。
查看服务状态和错误日志时,可使用下面的命令:
nginx -t
systemctl status nginx --no-pager
systemctl status v2ray --no-pager
journalctl -u v2ray -n 50 --no-pager
tail -n 50 /var/log/nginx/error.log
SSL 证书到期前需要续期。Certbot 安装后,可用 certbot renew --dry-run 检查续期流程,并核对系统是否启用了自动续期任务。为让 Nginx 在证书更新后载入新证书,可创建以下续期钩子:
mkdir -p /etc/letsencrypt/renewal-hooks/deploy
printf '#!/bin/sh\nsystemctl reload nginx\n' > /etc/letsencrypt/renewal-hooks/deploy/reload-nginx.sh
chmod 755 /etc/letsencrypt/renewal-hooks/deploy/reload-nginx.sh
日常使用时,定期更新 Nginx、V2Ray 和系统软件,并检查证书续期是否正常。如果需要了解其他代理核心,可以参考Trojan 安装教程和Xray 安装教程。
| 机房位置 | 带宽 | 流量 | 设备 | 价格 | 购买 |
|---|---|---|---|---|---|
| 洛杉矶 500 | 2.5Gbit | 500GB/月 | 5台 | $5.88/月-$58.88/年 | 购买 |
| 洛杉矶 1000 | 5Gbit | 1T/月 | 无限 | $9.88/月-$98.88/年 | 购买 |
| 洛杉矶 5000 | 5Gbit | 5T/月 | 无限 | $48.99/月-$489.99/年 | 购买 |
| 洛杉矶 10000 | 5Gbit | 10T/月 | 无限 | $93.99/月-$948.99/年 | 购买 |
| 香港 CMI+NTT | 2.5Gbps | 500GB/月 | 5台 | $8.99/月-$89.99/年 | 购买 |
| 香港 CMI+NTT | 5Gbps | 1T/月 | 无限 | $14.90/月-$113.99/年 | 购买 |
| 香港 CMI+NTT | 5Gbps | 5T/月 | 无限 | $59.99/月-$599.99/年 | 购买 |
| 香港 IPLC 专线 | 300MB 独享 | 300GB/月 | 3台 | $21.00/月-$210.00/年 | 购买 |
| 香港 IPLC 专线 | 1G 独享 | 1T/月 | 无限 | $59.00/月-$589.00/年 | 购买 |
| 香港 CN2 GIA | 100MB 独享 | 100GB/月 | 3台 | $34.99/月-$349.99/年 | 购买 |
| 香港 CN2 GIA | 500MB 独享 | 500GB/月 | 5台 | $149.99/月-$1499.99/年 | 购买 |
| 香港 CN2 GIA | 1G 独享 | 1T/月 | 无限 | $279.99/月-$2799.99/年 | 购买 |
| 日本 CN2 GIA | 100MB 独享 | 100GB/月 | 3台 | $29.99/月-$299.99/年 | 购买 |
| 日本 CN2 GIA | 200MB 独享 | 500GB月 | 5台 | $135.99/月-$1349.99/年 | 购买 |
| 日本 CN2 GIA | 500MB 独享 | 1T/月 | 无限 | $239.00/月-$2399.00/年 | 购买 |
| 日本 CN2 GIA | 700MB 独享 | 5T/月 | 无限 | $1135.00/月-$11395.00/年 | 购买 |
| 伦敦 500 | 2.5Gbps | 500GB/月 | 5台 | $6.8/月-$67.99/年 | 购买 |
| 伦敦 1000 | 5Gbps | 1T/月 | 无限 | $11.29/月-$113.99/年 | 购买 |
| 伦敦 5000 | 5Gbps | 5T/月 | 无限 | $59.99/月-$559.99/年 | 购买 |
需要 VPS 服务器?Just My Socks 更适合直接使用代理服务;如果您需要建站、部署项目、搭建环境或学习 Linux,可以选择搬瓦工 VPS,参考 搬瓦工在售 VPS 套餐整理与购买推荐。 |
|||||
