 搬瓦工教程
Ubuntu 系统上搭建 V2Ray,如果只是普通 VMess-TCP 节点,不需要域名;如果要部署 V2Ray WS+TLS 带伪装节点,则需要准备一个域名,让 Nginx 接收 443 端口的 TLS 请求,再转发到本机 V2Ray 服务。本文以 Ubuntu 22.04 LTS 为例,记录 Ubuntu 系统带伪装 V2Ray 一键脚本安装流程,包括域名解析、TLS 证书生成、Nginx 转发、WebSocket 路径、客户端导入和服务状态检查。

在 Ubuntu 系统上使用一键脚本快速部署带伪装 V2Ray 的全流程
本文演示的是 Ubuntu V2Ray WS+TLS 带伪装方案,核心组件是 V2Ray、Nginx、WebSocket 和 TLS。需要说明的是,脚本作者目前已经提示,Nginx 前置的嵌套 TLS 可能遇到连接阻断,并推荐使用 Reality;本文仍保留 WS+TLS 方案的安装和维护方法,供仍在使用这套部署方式的用户参考。
如果想进一步了解 V2Ray 伪装的作用、WebSocket 路径和 TLS 在流量识别中的意义,可以参考:V2Ray 高级使用技巧之流量伪装。
本文这套方案和普通 Ubuntu V2Ray 一键脚本不太一样:普通 VMess-TCP 节点一般使用服务器端口连接;WS+TLS 方案会使用域名、443 端口、TLS 证书和 WebSocket 路径,客户端参数里会出现 network=ws、tls=tls 等配置。
如果只需要在安装 Ubuntu 系统的 VPS 上部署普通 VMess-TCP 节点,不需要域名和 TLS 证书,可以参考:Ubuntu 系统 V2Ray 一键脚本安装教程。
如果服务器安装的是 CentOS 系统,普通 V2Ray 节点可以参考:CentOS 系统 V2Ray 一键脚本;如果需要 Nginx+WebSocket+TLS 带伪装方案,可以参考:CentOS 系统带伪装 V2Ray 一键脚本安装教程:Nginx+WS+TLS 部署。
一、Ubuntu 系统 V2Ray WS+TLS 安装前的准备工作
运行 V2Ray WS+TLS 一键脚本前,需要准备三样东西:一台安装 Ubuntu 系统的 VPS、一个可以使用的域名,以及可用的 80 和 443 端口。
如果没有可用域名,不适合按照本文方案部署,因为 TLS 证书申请和 Nginx 配置都需要使用域名。
本文测试环境如下:
- 系统版本:Ubuntu 22.04 LTS
- 系统架构:
x86_64 - 伪装域名:
v2ray.example.com - 连接端口:
443 - 部署方式:V2Ray + WebSocket + TLS + Nginx
如果还没有 VPS,长期使用可以参考:最新搬瓦工 VPS 注册与购买教程,本文使用 Ubuntu 22.04 LTS 系统进行演示,大家在安装系统时可以选择相同版本。
如果还没有 VPS,长期使用可以参考:最新搬瓦工 VPS 注册与购买教程,开通时系统选择 Ubuntu 22.04 LTS 即可。如果准备在搬瓦工 VPS 上使用 Trojan,也可以参考:搬瓦工 VPS 搭建 Trojan 详细教程,里面介绍了 SSL 证书续签和伪装网站配置。
如果只是临时测试 Ubuntu 系统安装 V2Ray 流程,也可以选择 Vultr 按小时计费的 VPS。跑完脚本、验证完成后再释放机器。
如果不准备自己维护 VPS、证书和端口,也可以使用搬瓦工机场 Just My Socks,使用现成的代理服务,不需要自己安装 V2Ray 服务端和维护 TLS 证书。
二、通过 SSH 连接 Ubuntu 服务器
服务器开通后,先通过 SSH 登录 VPS。
Windows 用户可以使用 Xshell,macOS 用户可以打开系统自带的终端。
SSH 连接命令格式如下:
ssh root@ip_address -p ssh_port
# 例如:ssh root@203.0.113.10 -p 22
其中,ip_address 替换为 VPS 的公网 IP,ssh_port 替换为 SSH 端口。登录成功后,就可以检查 Ubuntu 系统环境、域名解析和端口占用情况。
三、检查系统版本、域名解析与端口占用
先确认当前系统版本、架构和公网 IPv4:
cat /etc/os-release
uname -m
curl -4 ip.sb
正常情况下会显示 Ubuntu 22.04 LTS、x86_64 架构和当前 VPS 的公网 IPv4。后面使用的伪装域名需要解析到这个公网 IPv4,否则证书申请和脚本检测可能失败。
如果执行 curl -4 ip.sb 时提示 curl: command not found,先按照下面的命令安装基础组件。
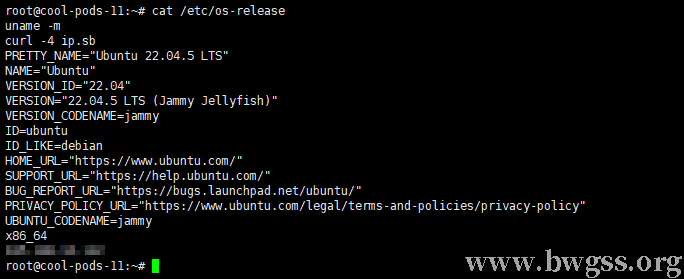
查看 Ubuntu 系统版本、x86_64 架构和 VPS 公网 IPv4
继续安装基础依赖:
apt update
apt install -y curl wget openssl ca-certificates socat cron dnsutils
其中,dnsutils 用来执行 dig 查询域名解析,openssl、socat 和 cron 与证书申请和续期有关。提前安装这些基础组件,可以减少后面域名查询、证书申请和续期过程中出现依赖错误。
然后检查伪装域名是否已经解析到当前 VPS。下面的 v2ray.example.com 需要替换成自己的域名:
dig +short v2ray.example.com
返回的 IP 需要和 curl -4 ip.sb 查到的 VPS 公网 IPv4 一致。如果刚修改 DNS 解析,先等待解析生效,再运行安装脚本。
继续检查 80 和 443 端口是否被占用:
ss -tulnp | grep -E ':80|:443|nginx|v2ray'
如果没有输出,说明当前没有发现 Nginx、V2Ray 或其它服务占用 80/443 端口,可以继续安装。
如果已经有 Nginx、Apache、Caddy 或其它服务占用 80/443,需要先处理端口冲突,否则后面申请 TLS 证书或启动 Nginx 可能失败。
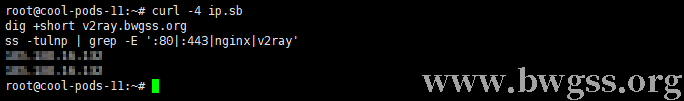
检查伪装域名解析结果,并确认安装前 80/443 端口未被占用
四、运行 V2Ray WS+TLS 一键安装脚本
确认系统、域名和端口都没问题后,执行下面命令下载并运行 V2Ray WS+TLS 一键脚本:
wget -N --no-check-certificate -q -O install.sh "https://raw.githubusercontent.com/wulabing/V2Ray_ws-tls_bash_onekey/master/install.sh" && chmod +x install.sh && bash install.sh
进入脚本菜单后,输入:
1
选择安装:
V2Ray (Nginx+ws+tls)
脚本会要求输入伪装域名,这里填写已经解析到当前 VPS 的完整域名,例如:
v2ray.example.com
接下来设置连接端口,脚本默认使用:
443
本文保留默认的 443 端口。
后面脚本会提示选择生成的链接类型,V2RayN、V2RayNG 用户输入:
1
对应:
V2RayNG/V2RayN
如果提示选择 TLS 版本,可以选择:
2
对应:
TLS1.2 and TLS1.3
脚本将这个选项标记为兼容模式,可以同时使用 TLS 1.2 和 TLS 1.3。相比只启用 TLS 1.3,对部分旧客户端和路由器插件的兼容范围更大。
脚本执行过程中会下载、编译和配置多个组件,终端输出内容较多。安装过程中不要关闭 SSH 窗口,等待脚本执行完成即可。
安装完成后,终端会显示 SSL 证书生成结果,并将证书文件安装到 /data/v2ray.key 和 /data/v2ray.crt。
随后脚本会输出 V2Ray WS+TLS 客户端参数,包括伪装域名、443 端口、UUID、WebSocket 路径和 TLS 状态,这些参数后面配置客户端时会用到。
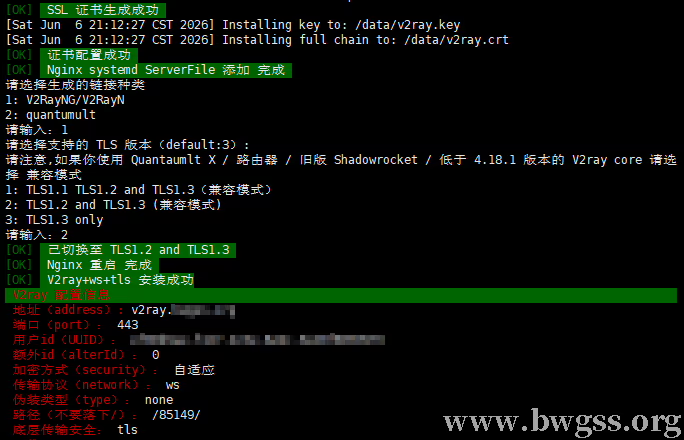
SSL 证书生成成功后,脚本输出 V2Ray WS+TLS 地址、443 端口、路径和 TLS 参数
参数下面还会显示二维码和 vmess:// URL 导入链接。支持扫码的客户端可以扫描二维码添加节点,也可以复制 URL 导入链接完成节点导入。
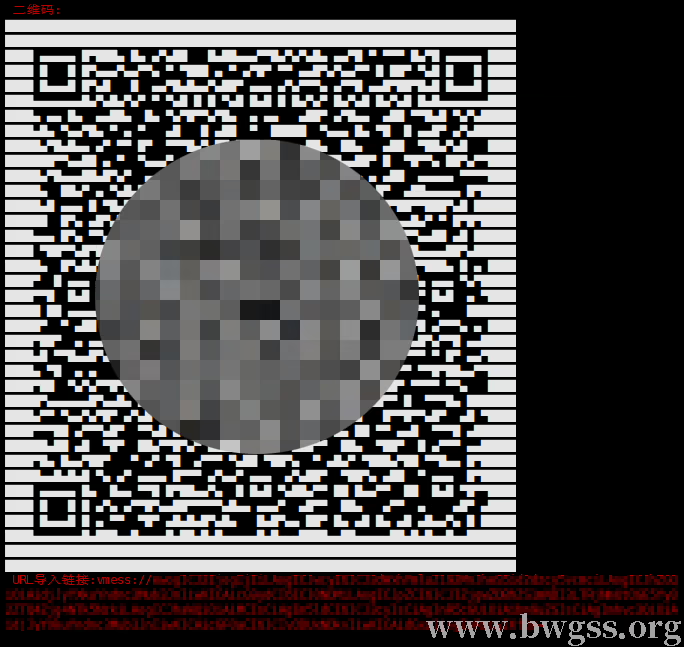
脚本生成 V2Ray WS+TLS 二维码和 vmess URL,可用于客户端导入节点
五、检查 V2Ray 与 Nginx 服务状态
客户端参数输出后,先不要关闭 SSH,继续检查 V2Ray 和 Nginx 服务是否正常运行:
systemctl status v2ray --no-pager -l
systemctl status nginx --no-pager -l
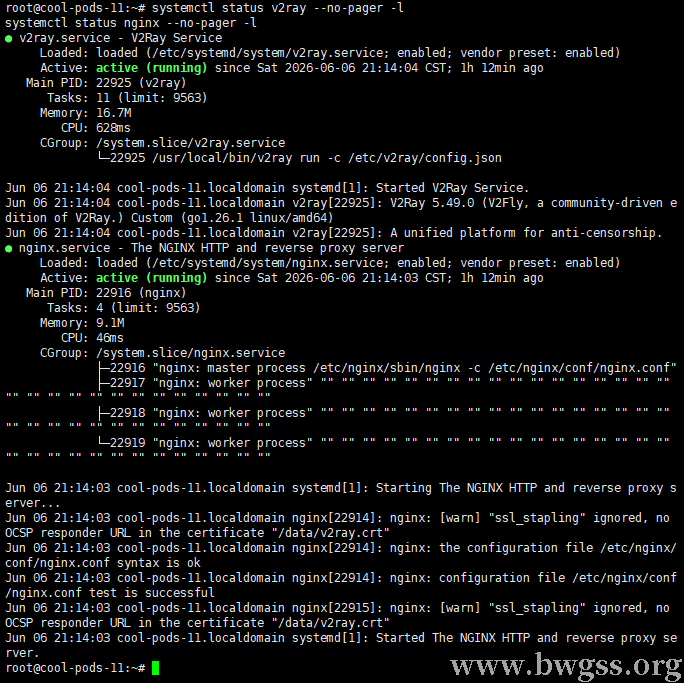
v2ray.service 和 nginx.service 均显示 active running,说明服务端已正常启动
正常情况下,两个服务都应该显示:
Active: active (running)
其中,v2ray.service 负责本机 V2Ray 服务,nginx.service 负责监听 80/443 端口、处理 TLS 连接和 WebSocket 转发。
终端输出客户端参数以后,仍然需要检查 V2Ray、Nginx 服务状态和端口监听情况,确认服务端各部分都已经正常运行。
六、检查 Nginx 80/443 端口与 V2Ray 本地监听
继续检查 Nginx 和 V2Ray 的端口监听情况:
ss -tulnp | grep -E ':(80|443)([[:space:]]|$)|v2ray|nginx'
正常情况下会显示:
- Nginx 监听
80端口 - Nginx 监听
443端口 - V2Ray 监听
127.0.0.1本地端口
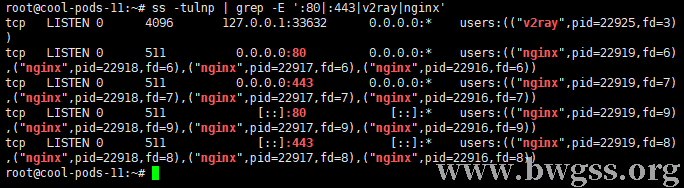
Nginx 监听 80 和 443 端口,V2Ray 监听本机 WebSocket 转发端口
这就是 Nginx + WebSocket + TLS 的工作方式:外部客户端连接伪装域名的 443 端口,Nginx 接收 TLS 连接后,再把 WebSocket 请求转发给本机 V2Ray。
客户端中填写的是伪装域名、443 端口、ws 传输和 TLS;服务器内部则由 V2Ray 监听本机端口,接收 Nginx 转发过来的 WebSocket 请求。
如果 v2ray.service 和 nginx.service 都正常,但客户端仍然连不上,再检查 VPS 商家后台的防火墙、安全组或入站规则,确认 80 和 443 端口允许外部访问。
七、查看 V2Ray 配置文件与 TLS 证书路径
继续查看 V2Ray 配置文件:
cat /etc/v2ray/config.json
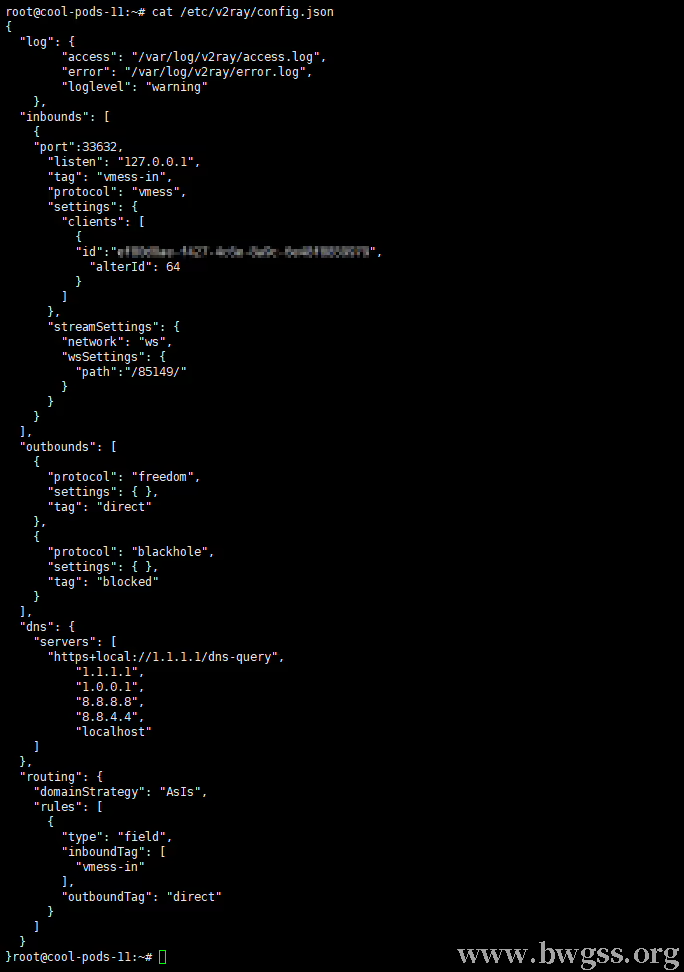
查看 /etc/v2ray/config.json,确认本地监听、vmess 协议、ws 传输和路径配置
配置文件中需要确认下面几项:
"listen": "127.0.0.1"
"protocol": "vmess"
"network": "ws"
"path": "/example-path/"
其中,path 要和客户端填写的 WebSocket 路径保持一致,前后斜杠不要遗漏。路径填写错误时,客户端可能出现连接失败、超时或握手失败。
再检查 TLS 证书和私钥文件是否存在:
ls -l /data/v2ray.key /data/v2ray.crt
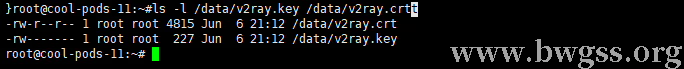
查看 /data/v2ray.key 和 /data/v2ray.crt,确认证书文件已经生成
如果这两个文件都存在,说明脚本已经把 TLS 证书和私钥安装到对应路径。后续如果需要更新或续期证书,优先使用脚本菜单里的证书管理功能,不要另外使用 certbot 接管证书,以免证书路径和当前 Nginx 配置无法对应。
八、V2Ray 客户端下载与 WS+TLS 节点导入
服务端确认正常后,就可以在本地设备安装客户端。Windows、macOS、Android、iOS 客户端可以参考:最新 V2Ray 客户端下载地址(支持各平台)。
如果客户端支持导入链接,可以复制脚本输出的 vmess:// 链接进行导入。
手动填写时,需要核对下面几项:
- 地址:填写伪装域名,例如
v2ray.example.com - 端口:
443 - UUID:填写脚本生成的用户 ID
- 额外 ID:
0 - 传输协议:
ws - 伪装类型:
none - 路径:填写脚本输出的 WebSocket 路径
- TLS:开启
不要把 WS+TLS 节点按普通 TCP 节点填写。本文这套配置需要填写伪装域名、443 端口、WebSocket 路径,并开启 TLS;如果客户端里误选成 tcp,或者 WebSocket 路径填写错误,可能会出现连接失败。
九、V2Ray WS+TLS 连接失败排查
如果客户端导入节点后无法连接,可以按照下面的顺序检查,先确认域名、服务状态、端口和客户端参数是否正常:
- 域名是否仍然解析到 VPS 公网 IPv4:
dig +short v2ray.example.com - V2Ray 服务是否运行:
systemctl status v2ray --no-pager -l - Nginx 服务是否运行:
systemctl status nginx --no-pager -l - 80/443 端口是否监听:
ss -tulnp | grep -E ':(80|443)([[:space:]]|$)|nginx' - VPS 商家后台是否放行 80/443 端口
- 客户端填写的 WebSocket 路径是否与服务端一致,前后斜杠是否完整
- TLS 是否开启,传输协议是否为
ws
如果需要给多台设备或多个用户分配独立 UUID,可以在单节点连接正常后,再参考:V2Ray 多用户配置教程。新手不建议刚安装完成就修改多用户配置,先确认当前 WS+TLS 节点能够正常连接,再考虑增加用户。
十、Ubuntu 系统 V2Ray WS+TLS 常用管理命令
后续维护可以通过脚本菜单和 systemctl 命令完成,常用操作包括查看节点信息、管理服务、检查端口和证书等。
1. 打开脚本菜单并查看配置信息
安装完成后,可以重新运行 install.sh 打开脚本管理菜单:
bash install.sh
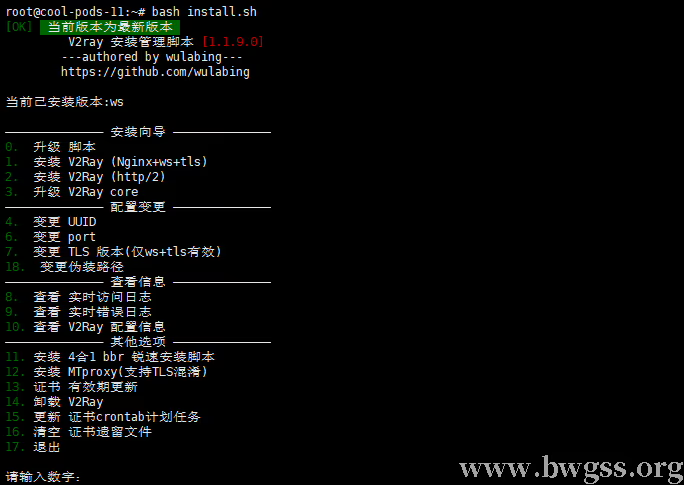
执行 bash install.sh 打开 V2Ray WS+TLS 脚本管理菜单
进入菜单后,可以查看 V2Ray 配置信息、变更 UUID、变更端口、调整 TLS 版本、修改伪装路径、更新证书或卸载服务。如果需要重新显示 V2Ray WS+TLS 客户端参数,选择 10 即可。
2. 查看 V2Ray 和 Nginx 服务状态
需要确认 V2Ray 和 Nginx 是否正常运行时,可以执行:
systemctl status v2ray --no-pager -l
systemctl status nginx --no-pager -l
3. 启动、停止和重启服务
V2Ray 和 Nginx 都可以通过 systemctl 命令进行启动、停止和重启:
- 启动 V2Ray:
systemctl start v2ray - 停止 V2Ray:
systemctl stop v2ray - 重启 V2Ray:
systemctl restart v2ray - 启动 Nginx:
systemctl start nginx - 停止 Nginx:
systemctl stop nginx - 重启 Nginx:
systemctl restart nginx
4. 检查端口监听
需要确认 Nginx 的 80/443 端口和 V2Ray 本地端口是否处于监听状态时,可以执行:
ss -tulnp | grep -E ':(80|443)([[:space:]]|$)|v2ray|nginx'
5. 查看配置文件和证书文件
需要核对 V2Ray 配置、TLS 证书和私钥文件时,可以执行:
cat /etc/v2ray/config.json
ls -l /data/v2ray.key /data/v2ray.crt
6. 修改伪装站点
如果想把默认伪装页面换成自己的网页,可以参考:V2Ray 伪装搭建网站教程。修改前建议先备份 Nginx 配置和网站目录,避免修改伪装页面时影响 WebSocket 转发路径。
如果后续想尝试 VLESS、XTLS 或更多协议组合,可以单独参考:最新 V2Ray 多合一脚本。不建议在同一台 VPS 上同时安装多个代理脚本,先确认当前 WS+TLS 节点能够正常使用,再考虑更换脚本或协议。
十一、总结
这篇 Ubuntu 系统带伪装 V2Ray 一键脚本安装教程,重点是把域名解析、80/443 端口、基础依赖、Nginx、WebSocket、TLS 证书、WS 路径和客户端参数串起来。只要伪装域名解析正确,服务端 v2ray 和 nginx 都处于运行状态,客户端参数里的域名、443 端口、UUID、ws 路径和 TLS 状态也一致,Ubuntu V2Ray WS+TLS 节点就具备基本连接条件。
对于需要在安装 Ubuntu 系统的 VPS 上部署 V2Ray WS+TLS、V2Ray TLS 或 Nginx+WebSocket+TLS 伪装节点的用户,可以按照本文流程完成安装。没有域名或暂时不想处理证书的用户,建议先安装普通 VMess-TCP 节点;需要 Nginx+WebSocket+TLS 伪装时,再按照本文流程单独部署。
| 机房位置 | 带宽 | 流量 | 设备 | 价格 | 购买 |
|---|---|---|---|---|---|
| 洛杉矶 500 | 2.5Gbit | 500GB/月 | 5台 | $5.88/月-$58.88/年 | 购买 |
| 洛杉矶 1000 | 5Gbit | 1T/月 | 无限 | $9.88/月-$98.88/年 | 购买 |
| 洛杉矶 5000 | 5Gbit | 5T/月 | 无限 | $48.99/月-$489.99/年 | 购买 |
| 洛杉矶 10000 | 5Gbit | 10T/月 | 无限 | $93.99/月-$948.99/年 | 购买 |
| 香港 CMI+NTT | 2.5Gbps | 500GB/月 | 5台 | $8.99/月-$89.99/年 | 购买 |
| 香港 CMI+NTT | 5Gbps | 1T/月 | 无限 | $14.90/月-$113.99/年 | 购买 |
| 香港 CMI+NTT | 5Gbps | 5T/月 | 无限 | $59.99/月-$599.99/年 | 购买 |
| 香港 IPLC 专线 | 300MB 独享 | 300GB/月 | 3台 | $21.00/月-$210.00/年 | 购买 |
| 香港 IPLC 专线 | 1G 独享 | 1T/月 | 无限 | $59.00/月-$589.00/年 | 购买 |
| 香港 CN2 GIA | 100MB 独享 | 100GB/月 | 3台 | $34.99/月-$349.99/年 | 购买 |
| 香港 CN2 GIA | 500MB 独享 | 500GB/月 | 5台 | $149.99/月-$1499.99/年 | 购买 |
| 香港 CN2 GIA | 1G 独享 | 1T/月 | 无限 | $279.99/月-$2799.99/年 | 购买 |
| 日本 CN2 GIA | 100MB 独享 | 100GB/月 | 3台 | $29.99/月-$299.99/年 | 购买 |
| 日本 CN2 GIA | 200MB 独享 | 500GB月 | 5台 | $135.99/月-$1349.99/年 | 购买 |
| 日本 CN2 GIA | 500MB 独享 | 1T/月 | 无限 | $239.00/月-$2399.00/年 | 购买 |
| 日本 CN2 GIA | 700MB 独享 | 5T/月 | 无限 | $1135.00/月-$11395.00/年 | 购买 |
| 伦敦 500 | 2.5Gbps | 500GB/月 | 5台 | $6.8/月-$67.99/年 | 购买 |
| 伦敦 1000 | 5Gbps | 1T/月 | 无限 | $11.29/月-$113.99/年 | 购买 |
| 伦敦 5000 | 5Gbps | 5T/月 | 无限 | $59.99/月-$559.99/年 | 购买 |
需要 VPS 服务器?Just My Socks 更适合直接使用代理服务;如果您需要建站、部署项目、搭建环境或学习 Linux,可以选择搬瓦工 VPS,参考 搬瓦工在售 VPS 套餐整理与购买推荐。 |
|||||
